Modules de Bruxel
Rôles, organisations et sécurité de chaque compte Bruxel
Chaque personne entre avec un rôle qui fixe ce qu'elle peut décider et ce qu'elle peut dépenser, dans une organisation qui ne partage rien avec les autres.
Ce qu’il résout
Donner le même accès à toute l'équipe est risqué : n'importe qui pourrait dépenser le solde ou publier sans révision. Bruxel sépare modifier, dépenser et approuver en rôles distincts et enregistre chaque action importante.
- Cinq rôles —lecteur, éditeur, opérateur, administrateur et propriétaire— : un éditeur modifie le contenu sans dépenser de crédits et un opérateur dépense sans approuver.
- Des organisations isolées, chacune avec son catalogue, son solde et son équipe ; si vous appartenez à plusieurs, vous passez de l'une à l'autre avec le sélecteur.
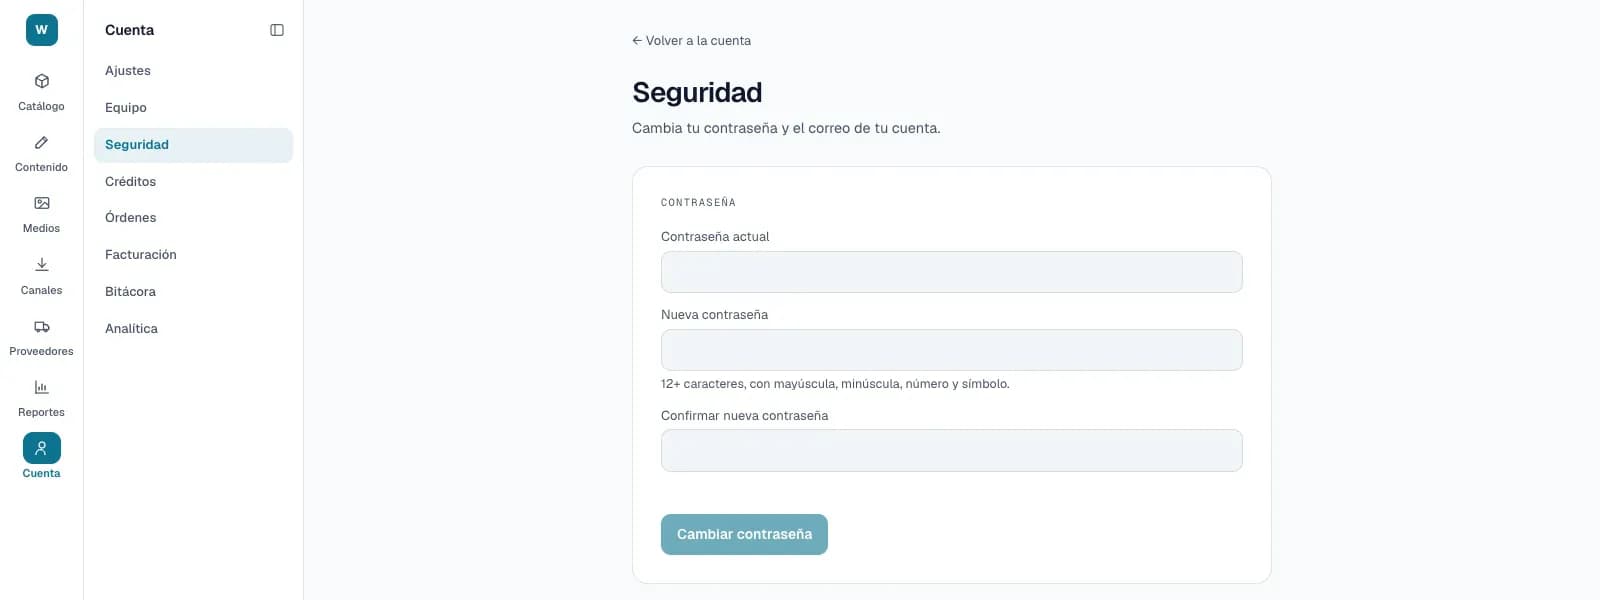
- Validation en deux étapes avec une application d'authentification, mots de passe d'au moins 12 caractères et un journal d'audit filtrable par action et par date.
À quoi il ressemble
Pour qui
- Les organisations où plusieurs personnes génèrent, relisent et publient du contenu.
- Les personnes qui travaillent dans plus d'une organisation.
- Les équipes sécurité qui doivent savoir qui a fait quoi et quand.
Ce qu’il demande
- Inviter et retirer des personnes revient aux administrateurs ou aux propriétaires ; seul un autre propriétaire peut donner le rôle de propriétaire.
- L'invitation s'accepte avec la même adresse e-mail que celle à laquelle elle a été envoyée, et son lien expire au bout de 7 jours.
- Une organisation garde toujours au moins un propriétaire : retirer le dernier est refusé.
Ses guides
ÉquipeComment ajouter des personnes à votre organisation et ce que chacune peut faire selon son rôle.OrganisationsCe qu'est une organisation, comment on en rejoint plusieurs, comment passer de l'une à l'autre et ce qui se passe si vous partez.Sécurité de votre compteMot de passe, vérification en deux étapes, sessions, journal de l'organisation et clés d'API.
Pour aller plus loin : Équipe, droits et sécurité dans Bruxel : qui voit et qui modifie quoi